
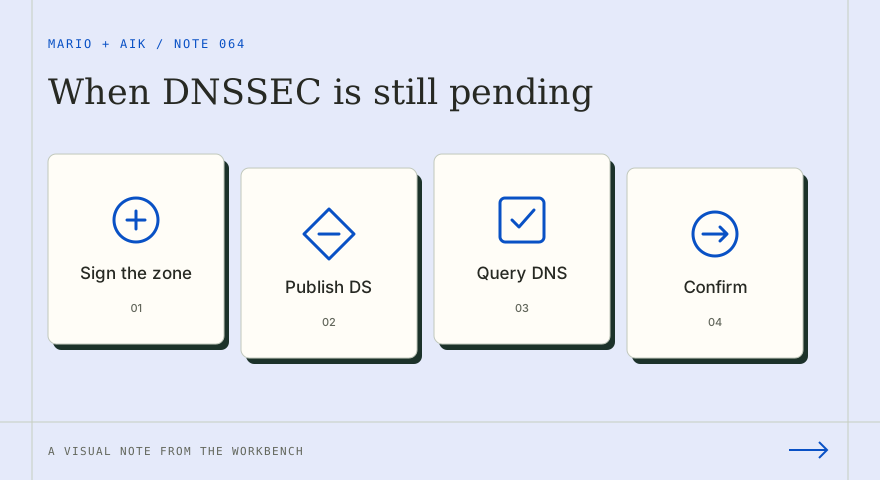
Fünf Tage warten
Am 5. November 2026 aktivierten wir DNSSEC für 13 über Cloudflare registrierte Domains. Am 9. November wurden alle 13 noch als ausstehend angezeigt, und öffentliche DNS-Abfragen über 1.1.1.1 lieferten keine DS-Einträge für sie. Am 10. November bestätigte Cloudflare, dass alle 13 geschützt waren. Die Dokumentation nennt ein bis zwei Tage für die automatische Einrichtung. Unsere Prüfungen zeigen, wann sich der Status änderte, erklären aber nicht die Ursache der Verzögerung.
Was der DS-Eintrag bewirkt
DNSSEC ermöglicht DNS-Resolvern zu prüfen, ob eine Antwort aus der signierten DNS-Zone der Domain stammt und unverändert ist. Cloudflare signiert die Zone. Ein Delegation-Signer-Eintrag (DS) in der übergeordneten Zone verbindet diese Signatur mit der DNS-Vertrauenskette. Ohne DS-Eintrag kann die Domain weiterhin aufgelöst werden, Resolver können ihre Antworten jedoch nicht über diese Kette verifizieren.
Wo es aktiviert und geprüft wird
Öffne im Cloudflare-Dashboard die Domain und gehe zu DNS → Einstellungen → DNSSEC. Bei einer Domain, die bei Cloudflare Registrar registriert ist, übernimmt Cloudflare die Übermittlung des DS-Eintrags. Bei einer anderswo registrierten Domain prüfe das DNSSEC-Verfahren des Registrars und hinterlege dort gegebenenfalls die DS-Werte von Cloudflare.
Die öffentliche Antwort lesen
dig @1.1.1.1 example.com DS +noall +comments +answerFalls das Dashboard weiterhin „Ausstehend“ zeigt, frage im öffentlichen DNS nach dem DS-Eintrag. Ersetze example.com im obigen Befehl durch die zu prüfende Domain. Ein DS-Eintrag in der Antwort zeigt, dass dieser Resolver ihn sehen kann. NOERROR mit ANSWER: 0 bedeutet, dass die Abfrage erfolgreich war, aber keinen DS-Eintrag lieferte. Ein Timeout oder SERVFAIL lässt die Frage offen.
Wann man um Hilfe bitten sollte
Prüfe das Dashboard erneut. Bleibt die automatische Einrichtung länger als die von Cloudflare genannte Frist ausstehend, teile dem Registrar-Support die betroffenen Domains, das Aktivierungsdatum und die Ergebnisse der DNS-Abfragen mit.
